
Android 17 Perketat Keamanan HP, Ini Daftar Perangkat yang Kebagian Update
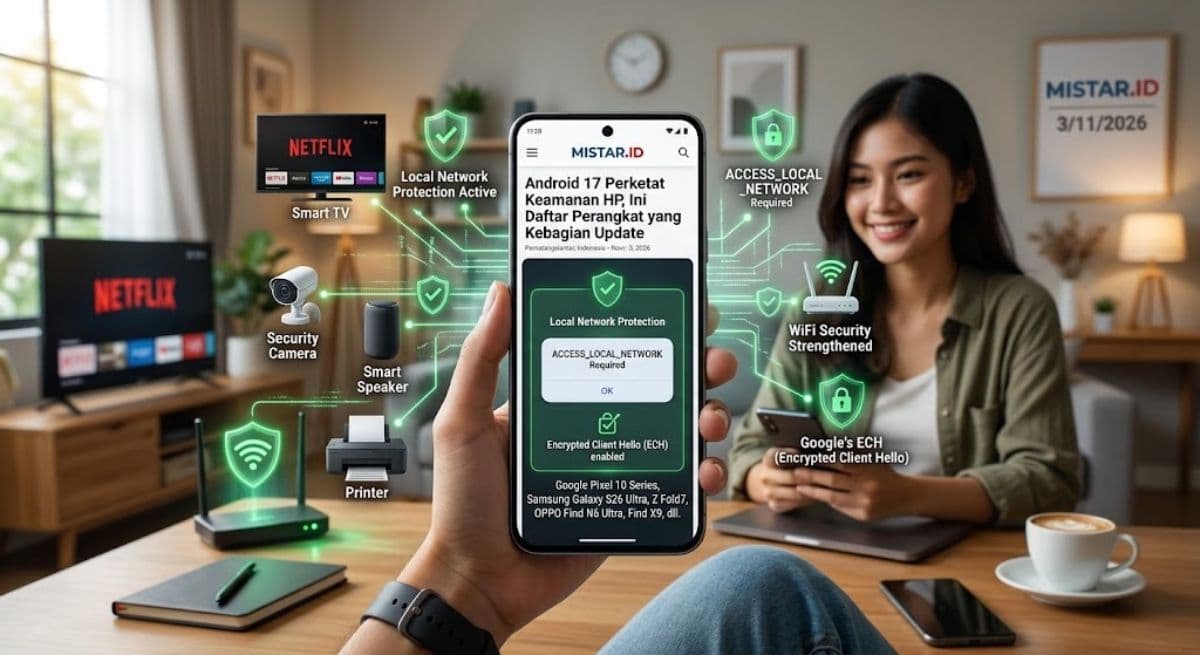
Android 17 Perketat Keamanan HP, Ini Daftar Perangkat yang Kebagian Update. (foto ilustrasi:gemini/mistar)
"Google memperkuat perlindungan jaringan lokal, menyamarkan tujuan koneksi internet, dan memperketat akses aplikasi. Namun, tidak semua HP Android lama akan memperoleh pembaruan ini."
Pematangsiantar, MISTAR.ID (3/11/2026) — Aplikasi di smartphone ternyata bisa mengetahui perangkat apa saja yang terhubung ke Wi-Fi rumah penggunanya. Mulai dari smart TV, kamera pengawas, printer, hingga perangkat rumah pintar lainnya. Informasi tersebut berpotensi dimanfaatkan untuk melacak kebiasaan dan membangun profil digital seseorang.
Google kini berupaya membatasi celah tersebut melalui Android 17. Sistem operasi terbarunya membawa perlindungan jaringan lokal yang mewajibkan aplikasi meminta izin sebelum memindai atau berkomunikasi langsung dengan perangkat lain di jaringan yang sama.
Perubahan ini menjadi salah satu pembaruan penting dalam keamanan Android. Sebab, perlindungan smartphone tidak lagi hanya berfokus pada data yang tersimpan di perangkat, tetapi juga informasi yang dapat dikumpulkan aplikasi melalui aktivitas jaringan.
Android 17 sendiri telah dirilis secara stabil pada 16 Juni 2026. Google kemudian memperkenalkan empat perlindungan keamanan jaringan tambahan pada 27 Agustus 2026, termasuk teknologi untuk menyamarkan tujuan koneksi internet, memperkuat keamanan jaringan Wi-Fi rumah, meningkatkan transparansi sertifikat digital, serta mengurangi risiko penipuan SMS melalui jaringan 2G.
Lantas, apa saja perubahan yang dibawa Android 17? Apakah smartphone Android lama masih aman digunakan, dan perangkat mana saja yang memperoleh pembaruan tersebut?
Android 17 Batasi Akses Aplikasi ke Jaringan Wi-Fi Rumah
Salah satu perubahan paling menarik adalah Local Network Protection. Fitur ini membatasi kemampuan aplikasi untuk mengakses jaringan lokal tanpa persetujuan pengguna.
Sebelumnya, aplikasi tertentu dapat menemukan perangkat lain yang berada dalam jaringan Wi-Fi yang sama. Kemampuan tersebut memang dibutuhkan untuk menjalankan fungsi seperti menghubungkan smartphone ke televisi pintar, mengontrol perangkat rumah pintar, atau mengirimkan konten melalui fitur casting.
Namun, akses yang terlalu luas juga berpotensi dimanfaatkan untuk mengumpulkan informasi mengenai lingkungan digital pengguna.
Melalui Android 17, aplikasi yang menargetkan Android 17 atau API level 37 wajib menggunakan izin khusus ACCESS_LOCAL_NETWORK untuk melakukan komunikasi langsung dengan jaringan lokal. Alternatifnya, pengembang dapat menggunakan pemilih perangkat yang dimediasi sistem Android.
Izin tersebut termasuk dalam kelompok izin NEARBY_DEVICES dan bekerja sebagai izin yang harus diberikan pengguna saat diperlukan.
Dengan mekanisme pemilih perangkat, pengguna bisa memilih televisi atau perangkat tertentu yang ingin dihubungkan tanpa harus memberikan akses menyeluruh kepada aplikasi untuk melihat semua perangkat di jaringan rumah.
Perlu dicatat, kebijakan ini tidak otomatis berlaku untuk seluruh aplikasi lama. Penerapan wajib ditujukan kepada aplikasi yang menargetkan API level 37 atau lebih tinggi dan berjalan pada Android 17. Aplikasi yang belum menargetkan versi API tersebut tidak otomatis terkena kewajiban yang sama.
Inilah salah satu perubahan penting yang perlu dipahami pengguna maupun pengembang aplikasi.
ECH Bikin Aktivitas Internet Lebih Sulit Dipantau
Perlindungan Android 17 tidak berhenti pada jaringan Wi-Fi. Google juga menghadirkan dukungan Encrypted Client Hello (ECH), teknologi yang dirancang untuk menyembunyikan nama domain situs yang diakses ketika perangkat memulai koneksi terenkripsi.
Selama ini, HTTPS memang melindungi isi komunikasi antara smartphone dan server. Namun, nama domain tujuan masih dapat terlihat melalui informasi Server Name Indication (SNI) dalam proses awal koneksi TLS.
Akibatnya, operator jaringan atau pihak yang memantau lalu lintas internet berpotensi mengetahui situs yang sedang diakses pengguna, meskipun isi komunikasinya sudah terenkripsi.
ECH bekerja dengan mengenkripsi informasi SNI tersebut dalam proses awal TLS handshake. Teknologi ini juga bekerja bersama Private DNS untuk membantu menyamarkan nama domain tujuan koneksi.
Dengan demikian, pengamatan terhadap situs atau layanan yang diakses pengguna menjadi lebih sulit dilakukan melalui metadata koneksi.
Namun, dukungan ECH di Android 17 tidak berarti seluruh koneksi internet otomatis terlindungi. Penggunaannya bergantung pada kompatibilitas aplikasi, pustaka jaringan yang digunakan, serta dukungan server tujuan terhadap ECH.
Google menyediakan dukungan platform ECH untuk aplikasi yang menargetkan API level 37 atau lebih tinggi. Pengembang juga perlu menggunakan pustaka jaringan yang sudah mengadopsi teknologi tersebut. Google merekomendasikan OkHttp versi 5.5.0 sebagai salah satu pilihan bagi pengembang aplikasi.
Jika aplikasi atau server tujuan belum mendukung ECH, perlindungan penyamaran nama domain tidak dapat berjalan secara penuh.
Selain itu, ECH tidak membuat aktivitas internet sepenuhnya anonim. Alamat IP tujuan, waktu koneksi, dan pola lalu lintas masih berpotensi memberikan petunjuk mengenai aktivitas pengguna.
Karena itu, ECH lebih tepat dipahami sebagai lapisan tambahan perlindungan privasi, bukan pengganti VPN atau jaminan anonimitas internet.
Certificate Transparency Perkuat Pemeriksaan Sertifikat Digital
Android 17 juga mengaktifkan Certificate Transparency (CT) secara default.
Teknologi ini berkaitan dengan sertifikat digital yang digunakan untuk memastikan bahwa sebuah situs atau layanan benar-benar memiliki identitas yang sesuai.
Ketika smartphone terhubung ke situs HTTPS, perangkat memeriksa sertifikat digital untuk memastikan identitas server tujuan. Namun, jika otoritas penerbit sertifikat atau Certificate Authority (CA) mengalami kompromi, pihak tidak bertanggung jawab berpotensi menerbitkan sertifikat palsu.
Sertifikat tersebut dapat dimanfaatkan dalam upaya penyadapan atau serangan man-in-the-middle.
Certificate Transparency membantu mengurangi risiko tersebut dengan mewajibkan sertifikat yang diterbitkan tercatat dalam log publik yang dapat diverifikasi.
Melalui pencatatan ini, penerbitan sertifikat yang mencurigakan atau tidak semestinya lebih mudah diketahui dan diperiksa.
Meski demikian, CT bukan jaminan bahwa seluruh serangan berbasis sertifikat digital otomatis dapat dicegah. Teknologi ini lebih berperan meningkatkan transparansi dan akuntabilitas dalam penerbitan sertifikat.
Pada Android 17, Certificate Transparency diaktifkan secara default untuk aplikasi yang mengikuti konfigurasi keamanan jaringan platform. Pengembang tetap memiliki opsi pengaturan tertentu sesuai kebutuhan aplikasi.
Android 17 Perkuat Perlindungan terhadap Penipuan SMS melalui Jaringan 2G
Perlindungan keempat yang diperkenalkan Google berkaitan dengan penipuan SMS menggunakan perangkat bernama SMS blaster atau pemancar seluler palsu.
Perangkat ini dapat memancarkan sinyal yang membuat smartphone di sekitarnya berpindah dari jaringan LTE atau 5G ke jaringan 2G yang memiliki sistem perlindungan lebih lemah.
Setelah perangkat korban terhubung ke jaringan palsu tersebut, pelaku dapat memanfaatkannya untuk mengirimkan SMS penipuan atau phishing secara langsung ke smartphone pengguna.
Serangan semacam ini berbahaya karena pesan dapat terlihat seperti SMS biasa yang berasal dari jaringan seluler, sehingga berpotensi melewati sebagian mekanisme penyaringan spam dan penipuan.
Google sebelumnya sudah memperkenalkan pilihan untuk menonaktifkan jaringan 2G secara manual pada Android 12. Melalui Android 17, perlindungan tersebut dikembangkan lebih lanjut.
Kini, Android 17 memberikan kemampuan kepada operator seluler untuk menonaktifkan jaringan 2G secara default bagi pelanggan mereka.
Dengan pendekatan tersebut, pengguna pada jaringan operator yang mendukung fitur ini dapat memperoleh perlindungan tanpa harus mengatur perangkat secara manual.
Namun, penerapannya bergantung pada dukungan operator seluler. Artinya, fitur ini tidak otomatis aktif pada seluruh pengguna Android 17 maupun seluruh jaringan seluler.
Empat perlindungan tersebut memperlihatkan perubahan pendekatan Google terhadap keamanan smartphone. Perlindungan tidak hanya berfokus pada isi komunikasi, tetapi juga metadata koneksi, perangkat yang berada di jaringan lokal, sertifikat digital, hingga kerentanan jaringan seluler lama.
HP Android Lama Tidak Otomatis Kehilangan Perlindungan
Di balik peningkatan keamanan tersebut, muncul pertanyaan yang lebih penting bagi pengguna: bagaimana nasib smartphone Android lama yang tidak memperoleh Android 17?
Jawabannya tidak sesederhana perangkat lama berarti tidak aman.
Pembaruan versi Android dan pembaruan keamanan merupakan dua hal berbeda. Smartphone yang belum memperoleh Android 17 masih bisa mendapatkan perbaikan keamanan melalui pembaruan sistem dari produsen, termasuk patch untuk kerentanan yang ditemukan pada sistem operasi dan komponennya.
Sebaliknya, perangkat yang sudah tidak memperoleh pembaruan keamanan berpotensi menghadapi risiko lebih besar. Celah pada kernel, driver, maupun komponen sistem dari produsen bisa tetap terbuka apabila tidak lagi diperbaiki.
Ada pula perbedaan penting dalam penerapan fitur Android 17. Sebagian kebijakan baru, seperti izin jaringan lokal dan dukungan ECH, berkaitan dengan aplikasi yang menargetkan API 37 atau lebih tinggi.
Artinya, manfaat perlindungan tersebut tidak serta-merta diterapkan secara seragam pada semua aplikasi dan seluruh perangkat Android.
Karena itu, pengguna sebaiknya tidak menjadikan nomor versi Android sebagai satu-satunya patokan keamanan. Status pembaruan keamanan, dukungan produsen, dan kebiasaan memasang aplikasi tetap harus diperhatikan.
Daftar HP yang Mendapat Android 17: Samsung, OPPO, dan Google Pixel...
PREVIOUS ARTICLE
Menonaktifkan Gemini di Gmail Bisa Menghilangkan Fitur OtomatisBERITA TERPOPULER
BERITA TERPOPULER
BERITA PILIHAN
BERITA PILIHAN